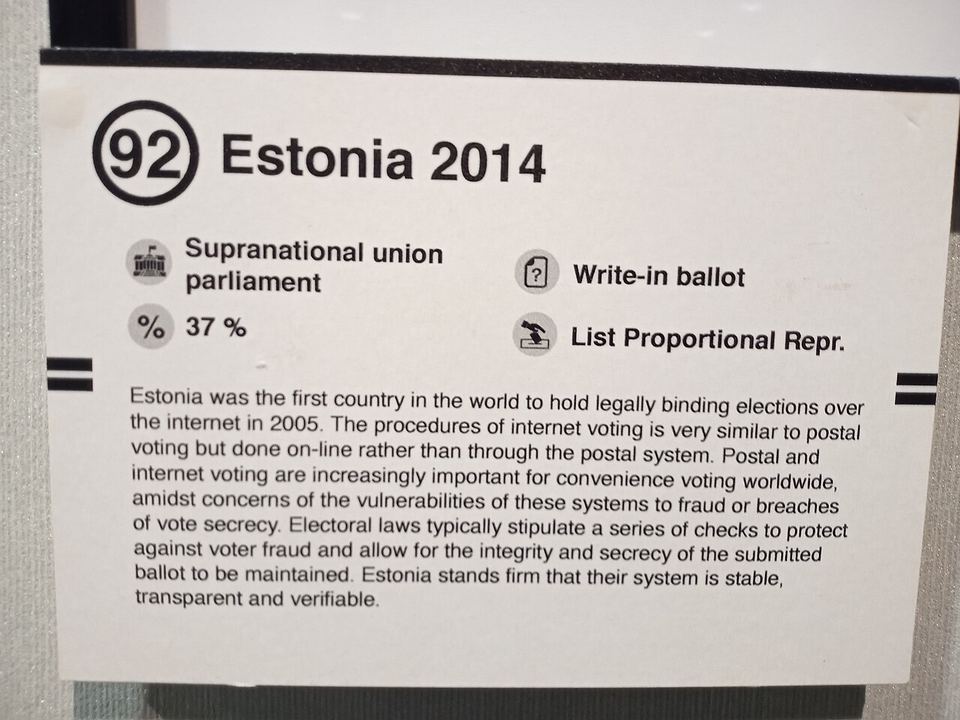
Estonya'nın İnternet Oylaması Basit Bir Mantıkla İşliyor: Devlet Dijital Kimliği, Şifreli Oy Pusulası ve Tekrar Oy Hakkı
Estonya'da elektronik oylama, seçim gününden 10 gün önce başlar ve 4 gün önce sona erer; bu süre boyunca kesintisiz erişim sistemin beklentileri alt üst eden ilk özelliğidir.
Estonya'da elektronik oylama, seçim gününden 10 gün önce başlar ve 4 gün önce sona erer; bu süre boyunca kesintisiz erişim sistemin beklentileri alt üst eden ilk özelliğidir. İkincisi ise tekrar oy kuralıdır: bir seçmen çevrimiçi oy kullanabilir, ardından bir seçim merkezine giderek dijital oyunu iptal eden bir kağıt oy pusulası kullanabilir veya sadece tekrar çevrimiçi oy verebilir ve sadece son gönderim geçerli sayılır.
Bunun arkasındaki altyapı 2007 parlamento seçimlerinden beri faaliyettedir ve bu seçimler, Estonya'yı AGİT bölgesinde internet üzerinden oylamayı tüm uygun seçmenler için bir seçenek olarak sunan (kağıdın yerini almayan) ilk ülke yapmıştır. Sistem, ulusal dijital kimlik araçları yığını ve kim olduğunuzla nasıl oy verdiğinizi birbirinden ayıran özel bir şifreleme mimarisi üzerine kuruludur.
Kimler Çevrimiçi Oy Kullanabilir ve Nasıl Kimliklerini Kanıtlarlar
İnternet üzerinden oy kullanmak için ayrı bir kayıt yoktur. Seçmen listesinde görünüyorsanız, üç doğrulama yönteminden biriyle çevrimiçi oy kullanabilirsiniz: bilgisayara bağlı bir kart okuyucuyla fiziksel kimlik kartı, Mobil-ID uygulaması veya akıllı cihazdaki Smart-ID uygulaması. Her üçü de Estonya'nın 20 yıldır devlet dijital hizmetleri için kullandığı aynı açık anahtar altyapısı tarafından desteklenmektedir.
Seçmen uygulaması, kimlik doğrulama kodu olan PIN1 ile giriş gerektirir. Bu adım, oturumu doğrulanmış bir kimlikle ilişkilendirir. Ardından, uygulama aday listelerini getirir ve seçmen bir seçim yapmadan önce seçenekleri gözden geçirebilir. Sistem konumdan bağımsızdır -Tallinn'de bir dizüstü bilgisayardan, Brüksel'de bir telefondan veya Singapur'da ödünç alınmış bir bilgisayardan oy kullanan biri teknik olarak aynı şeyi yapıyordur, yeter ki makine uygulamayı çalıştırabilsin ve seçmen kimlik kontrolünü tamamlayabilsin.
Estonya Bilgi Sistemi Otoritesi RIA, seçim bilgi sistemini geliştirir ve yönetir, ayrıca e-oylama'nın teknik uygulamasını organize eder. Kurumun belgeleri, tüm seçmen başvuru sürecinin, kimlik doğrulama ve oy kullanma işlemlerinin prosedürel ve kriptografik olarak ayrılacak şekilde tasarlandığını açıkça belirtir; sistem, şifrelenmiş seçiminizi kabul etmeden önce uygun olduğunuzu bilir, ancak bir yönetici veya dışarıdan biri tarafından belirli bir seçmenin oyununun okunmasına izin verecek şekilde ikisini birbirine bağlamaz.
Bir Şifreli Numara, Bir Açık Anahtar
Çevrimiçi oy kullanma eylemi mekanik olarak basittir, en azından yüzeyde. Seçmen uygulamada bir aday seçer ve seçimini onaylar. Bu onayın ardından, sistem adayın tanımlayıcı numarasını şifreler.
Seçmenin oyu, seçim kurulunun açık anahtarıyla şifrelenir. Bu, oy pusulasının yalnızca seçim kurulunun özel anahtarıyla açılabilen bir şifreli metin olduğu anlamına gelir.
Neden doldurulmuş bir oy pusulası görüntüsü yerine bir aday numarası şifreleniyor? Çünkü Estonya'nın e-oylama sistemi dijital olarak sayım yapar. Şifrelenmiş aday numarası toplanan şeydir ve şifre çözme işlemi sadece oylama süresi kapandıktan sonra, kontrollü bir ortamda gerçekleşir. Sistemin kağıt bir formu yeniden oluşturmasına gerek yoktur; tamsayıları sayması gerekir. Bu tasarım seçimi karmaşıklığı azaltır, ancak aynı zamanda riski şifre çözme töreni ve sayım yazılımının bütünlüğünde yoğunlaştırır. Seçmen ise sadece onay ekranını görür; şifreleme görünmezdir.
Tekrar Oy Penceresi ve "Son Oy Geçerli" Kuralı
E-oylama sistemi tekrar oy kullanmaya izin verir. Fikrini değiştiren -veya istemediği bir adayı seçmeye zorlanan- bir seçmen, e-oylama süresi bitene kadar herhangi bir noktada tekrar elektronik olarak oy kullanabilir. Her yeni gönderim bir öncekinin üzerine yazar ve sadece son oy sayılır.
Pratik etkisi, erken oy verme döneminin aynı zamanda bir zorlama savunma mekanizması olarak işlev görmesidir. Baskı altında oy pusulası gönderen biri, zorlayıcı gittikten sonra bekleyebilir, farklı bir cihazdan tekrar oy kullanabilir veya erken oy günlerinde bir seçim merkezine giderek kağıt oy pusulası kullanabilir ki bu da önceliklidir. Sistem hangi oy pusulasını tutacağını belirlemek için zaman damgasını kullanır; en son geçerli gönderim sayılan oy olur.
Bu bir tasarım seçimidir, hata değildir. Estonya Ulusal Seçim Kurulu, tekrar oy kuralının bir üçüncü tarafın baskı altında alınan bir oyu sonradan doğrulamasını zorlaştırmak için olduğunu vurgulamıştır, çünkü baskı altındaki seçmen her zaman önceki oyu geçersiz kılabilir. Pencere geniştir: baskı altındaki bir seçmenin bu durumdan kurtulup gerçek bir seçim yapması için günlerce zamanı vardır.
Dijital ve Kağıt Sayımların Birleştirilmesi
Elektronik oylama süresi kapandıktan sonra, e-oylama sonuçları elektronik oylama sisteminden seçim bilgi sistemine aktarılır. Bu aktarım süreci, dijital oyları seçim merkezlerinden gelen kağıt oy sayımlarına ekler ve toplam son seçim sonucunu üretir.
RIA'nın belgeleri, elektronik oylama sisteminin sadece sayım aşamasında entegre edilen ayrı bir alt sistem olarak çalıştığını belirtir. E-oyların şifresinin çözülmesi, Ulusal Seçim Kurulu tarafından yürütülen güvenli bir prosedür içinde gerçekleşir. Şifre çözme işleminden sonra, aday numarası toplamları ana sayıma eklenir ve tüm ileri hesaplamalar onlara kağıt oy pusulalarıyla aynı şekilde davranır.
Kağıt sonucun yanında ayrı bir "internet sonucu" yayınlanmaz; halkın gördüğü tek bir rakamdır. Bu tasarım, farklı meşruiyet görünümlerine sahip iki sınıf oy oluşturmayı önler, ancak aynı zamanda dijital tarafın tespit edilmemiş bir şekilde ihlal edilmesinin tüm sayımı bariz bir işaret olmadan kirleteceği anlamına gelir.
İhtiyatlı İfade Edilen Zorlama Argümanı
Estonya seçim yetkilileri, "işte tekrar oy kullanmanın zorlamayı nasıl yenilgiye uğrattığı" diyen tek bir sade dilde belge yayınlamamıştır. Bunun yerine, argüman mekaniklerden bir araya getirilir. Daha önceki oyunun görünür bir iz bırakmadan, herhangi bir konumdan tekrar oy kullanabilen bir seçmenin kontrol edilmesi daha zordur. Zorlayıcı, zorla alınan oyun son oy olduğunu doğrulayamaz, çünkü seçmen odadan çıkıp onu hemen değiştirebilir.
Bu, nasıl oy verdiğinizi isteyerek bile kanıtlamanın imkansız olduğu kriptografik özellik olan tam makbuzsuzluk ile aynı şey değildir. Estonya'nın sistemi bunu iddia etmez. Yaptığı şey, bir zorlayıcı ile kesinlik arasına pratik bir engel koymaktır. Uzun bir tekrar oy penceresi ile belirli bir seçmeni saklanan bir oy pusulasına bağlayan bir kağıt izinin olmamasının birleşimi, hedeflenen seçmene hareket alanı verir.
Zayıflık, savunmanın davranışsal olması, kriptografik olmamasıdır. Seçmenin fiziksel ortamını altı günlük pencere boyunca kontrol eden bir zorlayıcı yine de başarılı olabilir. Sistem, baskının aralıklı olacağını varsayar ve pek çok gerçek dünya senaryosu için -aile baskısı, baskıcı bir işveren- bu varsayım geçerlidir.
Bağımsız Güvenlik İncelemelerinin Buldukları
Sistemin kriptografik ve prosedürel güvenlik önlemleri kamuoyunda test edilmiştir. Uluslararası bir e-oylama uzmanları grubu tarafından hazırlanan 2014 tarihli bağımsız bir rapor, Estonya'nın e-oylama sisteminin seçim sonuçlarını tespit edilemez şekilde değiştirebilecek bir dizi saldırıya karşı savunmasız olduğu sonucuna varmıştır. Rapor, bir oyu şifrelemeden önce değiştirebilecek istemci tarafı kötü amaçlı yazılımdan sayım sürecini değiştirebilecek sunucu tarafı ihlallere kadar uçtan uca zincirdeki zayıflıkları işaret etmiştir.
Aynı projenin daha sonraki bir güvenlik analizi, eleştiriyi daha geniş terimlerle ifade etmiştir. E-oylama sisteminin ciddi mimari sınırlamaları ve seçim bütünlüğünü potansiyel olarak tehlikeye atabilecek prosedürel boşluklar olduğunu söylemiştir. Yazarlar sistemin ihlal edildiğini söylememiş; tasarımın tespit edilemeyen manipülasyonu ekarte etmek için gereken garantileri sağlamadığını belirtmiştir.
Estonya'nın seçim yetkilileri bu sonuçların tam gücünü kabul etmemiştir. Sistem 2007'den beri çok sayıda parlamento ve yerel seçimde kullanılmıştır ve internet seçeneğini seçen seçmenlerin oranı istikrarlı bir şekilde artmıştır -son ulusal seçimlerde yüzde 50'nin üzerine çıkmıştır. Resmi pozisyon, riskin prosedürlerle yönetildiğidir: şifre çözme törenine tanıklık edilir, yazılım incelemeye açıktır ve operasyonel güvenlik uygulamaları tehdit modelini karşılamaktadır. Bağımsız raporlar ise tehdit modelinin çok dar olduğunu söylemektedir.
Bu boşluk kapanmamıştır. Kesin bir teknik çözüm arayan bir okuyucu bulamayacaktır. Var olan şey, uzun bir operasyonel geçmişe sahip çalışan bir canlı sistem ve bu geçmişin güvenlik kanıtı olarak yeterli olmadığını söyleyen hakemli uzman eleştirileridir.
Çözülmemiş Gerilim
Estonya'nın internet oylama sistemi spesifik, savunulabilir seçimler yapar. Uygunluğu devlet tarafından verilen bir dijital kimlikle ilişkilendirir. Oy pusulalarını, kimlik ve seçimin sistem içinde ayrı kalması için şifreler. Seçmenlerin fikirlerini değiştirmelerine -veya bir zorlayıcıdan kaçmalarına- tekrar oy vererek izin verir ve sadece sonuncusunu sayar. Ve dijital ile kağıt sayımları tek bir nihai sayıda birleştirir, her iki oy pusulası türünü eşit girdiler olarak ele alır.
Bağımsız değerlendirmeler, bu seçimlerin kağıt üzerinde mantıklı olduğunu tartışmamaktadır. Uygulamanın, istemci tarafı ortamının ve prosedürel kontrollerin aslında tasarımın vaat ettiklerini garanti edip edemeyeceğini sorgulamaktadırlar. Gerilim, teknoloji karşıtları ile teknologlar arasında değildir. Kanıtlanmış bir olay olmaksızın milyonlarca oy kullanıldığına işaret eden bir hükümet ile, bir olay olsa bile onu görünmez kılacak saldırı yüzeylerine işaret eden güvenlik araştırmacıları arasındadır. Bu tartışma bir sonraki seçimle sona ermeyecektir.